Votre entreprise saurait-elle que faire en cas de cyberattaque pour limiter les dégâts et protéger ses données ? Un simple email frauduleux peut compromettre des comptes professionnels et perturber toute une organisation. Pourtant, face à un incident de cybersécurité, chaque minute compte. Les collaborateurs doivent donc connaître les bons réflexes avant même qu’une attaque survienne.

Selon le rapport de Cybermalveillance.gouv.fr, les piratages de comptes représentent 21 % des parcours d’assistance des entreprises et associations. L’hameçonnage arrive ensuite avec 16 % des diagnostics. Ces chiffres soulignent l’importance de la prévention des cyberattaques et d’une réaction rapide.

Mais comment réagir efficacement lorsque la menace devient réalité ? Entre la gestion de crise, la protection des informations et la continuité d’activité, les entreprises doivent anticiper plusieurs difficultés. Découvrez comment gérer une cyberattaque en entreprise et préparer vos collaborateurs grâce à des formations adaptées.


Comment réagir immédiatement face à une cyberattaque en entreprise ?

Identifier les premiers signes d’une cyberattaque en entreprise

Tout d’abord, une cyberattaque en entreprise ne provoque pas toujours une panne informatique visible. Parfois, les premiers signes semblent anodins : connexion inhabituelle, demande urgente ou fichier devenu inaccessible. Pourtant, ces anomalies peuvent révéler une tentative de phishing, un compte compromis ou un rançongiciel.

Par exemple, un collaborateur reçoit un email lui demandant de confirmer ses identifiants Microsoft 365. Après avoir cliqué, il remarque des connexions suspectes sur son compte professionnel. Dans cette situation, un signalement immédiat permet aux responsables informatiques de commencer rapidement les vérifications nécessaires.

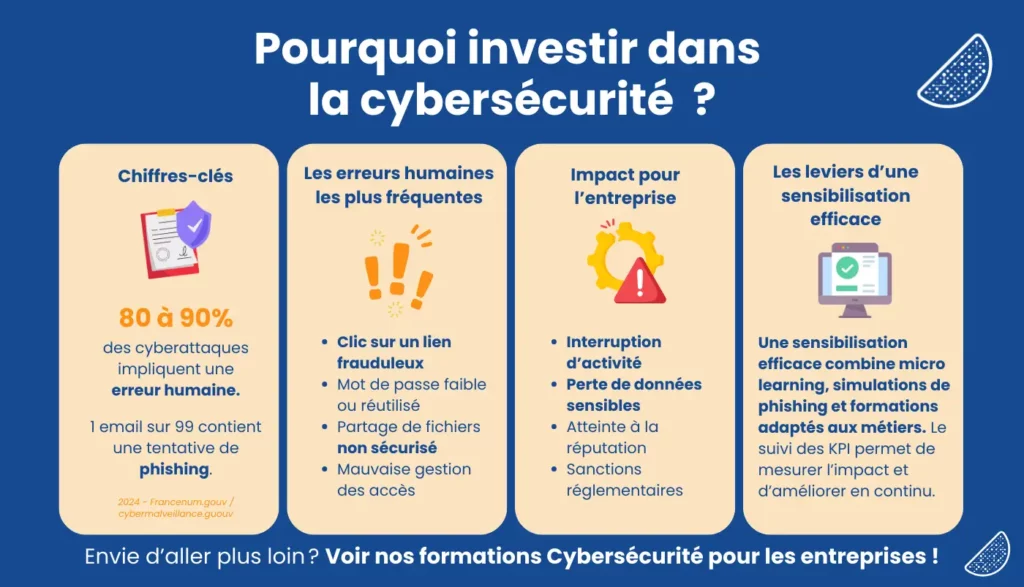
Cependant, les collaborateurs ne savent pas toujours identifier ces signaux. C’est pourquoi la formation phishing en entreprise constitue une première étape essentielle. Elle permet notamment de reconnaître les demandes frauduleuses et de limiter les erreurs humaines.


Appliquer les premiers réflexes en cas de cyberattaque entreprise

Lorsqu’une cyberattaque est suspectée, la priorité consiste à prévenir sa propagation et à alerter les bons interlocuteurs.  Les premières actions recommandées sont les suivantes :

  • Alerter immédiatement le service informatique ou le responsable de la sécurité

  • Isoler les équipements touchés en coupant leurs connexions réseau, selon les consignes informatiques

  • Conserver les preuves comme les emails suspects, messages reçus et journaux de connexion

  • Éviter toute manipulation improvisée susceptible d’effacer des informations utiles

  • Suivre les instructions de la cellule de crise pour sécuriser progressivement les systèmes

Ces recommandations figurent dans le guide officiel de Cybermalveillance.gouv.fr.

En cas de rançongiciel, le paiement d’une rançon est déconseillé. En effet, rien ne garantit la récupération des données ni l’arrêt des attaques.

Ainsi, une organisation préparée peut limiter les décisions précipitées et accélérer la prise en charge de l’incident.


Organiser la gestion d’un incident de cybersécurité sans désorganiser l’entreprise

Une gestion d’incident de cybersécurité efficace repose sur une coordination claire entre les différents services. La DSI traite les aspects techniques, tandis que la direction coordonne les décisions organisationnelles. Les ressources humaines et la communication peuvent également intervenir selon les conséquences de l’attaque.

Par ailleurs, il faut identifier les activités prioritaires pour limiter les interruptions. Une messagerie indisponible, par exemple, peut empêcher la transmission d’informations importantes aux collaborateurs. L’entreprise doit donc prévoir des moyens de communication alternatifs, indépendants des systèmes compromis.

Cette préparation fait toute la différence lors d’une crise. La formation des collaborateurs en amont complète donc les procédures techniques. Elle aide chacun à comprendre son rôle et à appliquer les bonnes consignes sous pression.

Quelles actions mettre en place après une cyberattaque entreprise ?


Signaler une cyberattaque entreprise et respecter les obligations légales

Après les premières mesures d’urgence, l’entreprise doit analyser la nature et les conséquences de l’incident. Une fuite de données personnelles peut notamment entraîner des obligations réglementaires spécifiques.

Selon la CNIL, certaines violations doivent être notifiées dans un délai de 72 heures, si possible. Cette obligation concerne les violations susceptibles d’engendrer un risque pour les droits et libertés des personnes. Par ailleurs, les personnes concernées doivent parfois être informées lorsque le risque est élevé.

Pour mieux comprendre ces exigences, découvrez les normes de cybersécurité en entreprise et leurs implications. Ainsi, signaler une cyberattaque ne constitue pas seulement une démarche administrative. Cette étape contribue également à documenter l’incident et à organiser une réponse adaptée.


Sécuriser les systèmes et préparer la reprise d’activité

Une fois l’attaque contenue, la priorité devient la reprise d’activité après une cyberattaque entreprise. Cependant, remettre immédiatement les équipements en fonctionnement peut provoquer une nouvelle compromission.

Les responsables informatiques doivent d’abord identifier l’origine de l’incident et les systèmes concernés. Ensuite, ils peuvent corriger les vulnérabilités, vérifier les sauvegardes et préparer une restauration sécurisée.

Par exemple, un compte Microsoft 365 compromis nécessite plusieurs vérifications. La réinitialisation du mot de passe ne suffit pas toujours à supprimer les accès frauduleux. Il faut également contrôler les sessions actives, les règles de messagerie et les autorisations suspectes.

D’ailleurs, l’authentification multifacteur contribue à renforcer la protection des accès professionnels. Associée à une gestion rigoureuse des permissions, elle limite certaines possibilités de compromission. Enfin, la reprise doit rester progressive. Chaque système restauré nécessite des contrôles avant sa remise à disposition des collaborateurs.


Prévenir les nouvelles cyberattaques grâce à la formation des collaborateurs

Une cyberattaque révèle souvent des faiblesses techniques, organisationnelles ou humaines. Pourtant, corriger uniquement les systèmes informatiques ne suffit pas à prévenir les prochains incidents cyber. Il faut également renforcer les réflexes de cybersécurité des collaborateurs.

Une entreprise victime de phishing peut, par exemple, organiser des simulations adaptées aux situations professionnelles. Les collaborateurs apprennent alors à vérifier une demande inhabituelle, identifier un lien suspect et signaler un incident.

De même, les formations peuvent aborder les mots de passe, les partages de documents et les risques du télétravail. Ces apprentissages prennent davantage de sens lorsqu’ils s’appuient sur des situations réellement rencontrées.

Pour approfondir ces pratiques, découvrez les risques de cybersécurité en télétravail avec Microsoft 365.


Mandarine Academy, votre partenaire pour renforcer la cybersécurité en entreprise


Comment préparer vos collaborateurs à réagir face à une cyberattaque en entreprise ?

Anticiper une cyberattaque en entreprise nécessite une préparation collective et des compétences adaptées. Mandarine Academy accompagne les organisations dans la sécurisation de leurs usages numériques et la maîtrise des outils Microsoft 365.

Grâce à des formations pratiques, nos parcours permettent aux collaborateurs d’identifier les menaces et d’adopter les bons réflexes. Vidéos pédagogiques, quiz et mises en situation facilitent l’apprentissage et renforcent la vigilance au quotidien.


Quelles formations cybersécurité pour protéger votre entreprise et sécuriser Microsoft 365 ?

Notre catalogue de formations cybersécurité propose des contenus adaptés aux risques rencontrés en entreprise. Disponibles sur Mandarine Learn, ces ressources aident les collaborateurs à mieux protéger leurs comptes, leurs documents et leurs échanges professionnels.

  •  Sécuriser ses accès avec Microsoft Authenticator
    Cette formation présente les principes de l’authentification multifacteur pour renforcer la protection des comptes Microsoft 365. Les collaborateurs découvrent comment utiliser Microsoft Authenticator et sécuriser leurs connexions professionnelles. Ainsi, ils limitent les risques d’accès non autorisés, notamment lorsque des identifiants sont compromis.
  •  Microsoft 365 : utiliser les fonctionnalités de sécurité au quotidien
    Ce parcours accompagne les utilisateurs dans l’adoption de bonnes pratiques de sécurité sur Microsoft 365. Il aborde notamment la protection des informations, la gestion des accès et le partage sécurisé des documents. Les collaborateurs apprennent ainsi à limiter les erreurs pouvant favoriser une fuite de données en entreprise.
  •  Webinar Cyber : Quand tout paraît crédible, comment garder la main ?
    Ce webinar sensibilise aux demandes suspectes qui semblent pourtant provenir de sources fiables. Il aide les collaborateurs à prendre du recul et à vérifier les informations avant d’agir. L’objectif est de développer les bons réflexes face aux cyberattaques, notamment lorsque l’urgence ou la confiance influencent les décisions.

Toutes ces ressources sont accessibles en ligne pour permettre à chacun de progresser à son rythme. Elles favorisent ainsi l‘adoption de bonnes pratiques de cybersécurité directement applicables au quotidien.


Pourquoi former vos collaborateurs pour réduire les risques de cyberattaques en entreprise ?

Former ses collaborateurs avec Mandarine Academy, c’est faire de la prévention des cyberattaques une responsabilité partagée. Chaque formation développe des compétences concrètes : reconnaître une tentative frauduleuse, sécuriser ses accès et protéger les informations sensibles. Ainsi, les collaborateurs gagnent en autonomie et utilisent les outils Microsoft 365 avec davantage de confiance.

En définitive, une sensibilisation régulière à la cybersécurité contribue à réduire les comportements à risque et à accélérer les signalements. Les entreprises renforcent leur capacité à anticiper les incidents tout en préservant leur productivité. L’objectif est de transformer chaque collaborateur en acteur de la sécurité numérique.
 

Comment mieux protéger votre entreprise face aux cyberattaques ?

En conclusion, face à une cyberattaque en entreprise, chaque minute compte pour limiter les conséquences et protéger les données sensibles. Identifier les premiers signes, alerter les bons interlocuteurs et appliquer les procédures adaptées sont des réflexes essentiels. Cependant, une gestion efficace des incidents repose aussi sur une préparation des collaborateurs en amont.

C’est pourquoi la formation à la cybersécurité constitue un levier indispensable pour anticiper les menaces et réduire les risques humains. En développant les compétences numériques, les entreprises renforcent leur sécurité tout en préservant leur productivité.

Avec Mandarine Academy, accompagnez vos collaborateurs dans l’adoption des bonnes pratiques de cybersécurité et la sécurisation de Microsoft 365.

Pour aller plus loin, découvrez nos formations cybersécurité et préparez vos collaborateurs à réagir efficacement face aux cybermenaces !

FAQ : tout comprendre sur la cyberattaque en entreprise

Que faire en cas de cyberattaque en entreprise ?

En cas de cyberattaque en entreprise, prévenez immédiatement votre service informatique ou votre responsable cybersécurité. Ensuite, isolez les équipements concernés selon les consignes internes et conservez les preuves de l’incident. Évitez également toute manipulation non autorisée pouvant aggraver la situation.

Plusieurs signes peuvent révéler un incident de cybersécurité : connexions inhabituelles, fichiers inaccessibles, messages suspects ou comportements anormaux des équipements. Cependant, certaines attaques restent discrètes pendant plusieurs jours. Il est donc essentiel de former les collaborateurs à reconnaître les anomalies et à les signaler rapidement.

L’entreprise doit d’abord alerter son service informatique, son RSSI ou sa cellule de crise. Selon la gravité, la direction et le délégué à la protection des données doivent également intervenir. Par ailleurs, certains incidents nécessitent une notification à la CNIL ou à d’autres autorités compétentes.

Pour prévenir les cyberattaques, l’entreprise doit identifier les failles exploitées et renforcer ses dispositifs de sécurité. Ensuite, elle peut améliorer ses procédures internes et sensibiliser régulièrement ses collaborateurs. Des formations adaptées au phishing, aux mots de passe et à Microsoft 365 permettent de développer des réflexes durables.


La formation cybersécurité en entreprise permet aux collaborateurs de mieux identifier les menaces et de sécuriser leurs pratiques numériques. Grâce à des situations concrètes, ils apprennent à reconnaître les tentatives de phishing et à protéger leurs accès professionnels. Ainsi, l’entreprise réduit les comportements à risque et renforce sa capacité à réagir face aux incidents.


Bannière de contact mandarine academy